
クリニック経営 医師 事務長 2026.11.09 公開


3省2ガイドライン最新版(厚労省第7.0版)の改定点とクリニックがやるべき対応
3省2ガイドラインのうち、厚生労働省の「医療情報システムの安全管理に関するガイドライン」が第7.0版に改定されました。今回の改定には、小規模な医療機関の負担に配慮した見直しが含まれています。クリニックがまず取り組みたい対応は、大きく2つです。1つ目は、自院が読むべき範囲(保守委託機関編を使えるか)の確認です。2つ目は、2026年度(令和8年度)版チェックリストを使った自院の点検です。本記事では、2026年10月時点の情報をもとに、改定点と具体的な対応を整理しました。
※本内容は公開日時点の情報です
目次
クリニックに関わる3省2ガイドラインの内容と変更点
3省2ガイドラインとは、厚生労働省・経済産業省・総務省の3省が定める、医療情報の安全管理に関する2つのガイドラインの総称です。
最初に、クリニックの対応と期限の目安を一覧にまとめました。詳しい内容は、各見出しで解説します。
| 対応時期の目安 | クリニックの対応 |
|---|---|
| 今すぐ | 電子カルテの契約で、保守委託機関編を使えるか確認する |
| 2026年度中 | 2026年度版チェックリストで19項目を点検する |
| 2027年4月まで | 二要素認証の対応時期を事業者と決める |
ガイドラインは医療機関向けと事業者向けに分かれており、クリニックが直接守る対象は厚生労働省のガイドラインです。一方で、電子カルテなどを提供する事業者向けのガイドラインも、契約内容や事業者選びに関わってきます。まずは2つのガイドラインの違いと、最新版の構成を確認しましょう。
各ガイドラインの対象と役割
2つのガイドラインは、対象と役割がはっきり分かれています。医療機関等が守るべき安全管理の基準を示すのが、厚生労働省のガイドラインです。一方、医療機関から医療情報の取り扱いを受託する事業者が講じるべき対策は、経済産業省・総務省のガイドラインで定められています。
| ガイドライン名 | 所管 | 対象 | 最新版 |
|---|---|---|---|
| 医療情報システムの安全管理に関するガイドライン | 厚生労働省 | 病院・診療所・薬局などの医療機関等 | 第7.0版(2026年6月) |
| 医療情報を取り扱う情報システム・サービスの提供事業者における安全管理ガイドライン | 経済産業省・総務省 | 電子カルテやクラウドサービスなどを提供する事業者 | 第2.0版(2025年3月28日公表) |
クリニックが日々の運用で照らしあわせるのは、厚生労働省のガイドラインです。ただし、事業者側のガイドラインに沿った対策がとられているかどうかは、電子カルテを選ぶときの判断材料にもなります。
出典:厚生労働省「医療情報システムの安全管理に関するガイドライン 第7.0版(令和8年6月)」(https://www.mhlw.go.jp/stf/shingi/0000516275_00006.html)
出典:総務省「医療情報を取り扱う情報システム・サービスの提供事業者における安全管理ガイドライン第2.0版」(https://www.soumu.go.jp/menu_news/s-news/01ryutsu06_02000427.html)
厚生労働省のガイドラインは5編構成へ
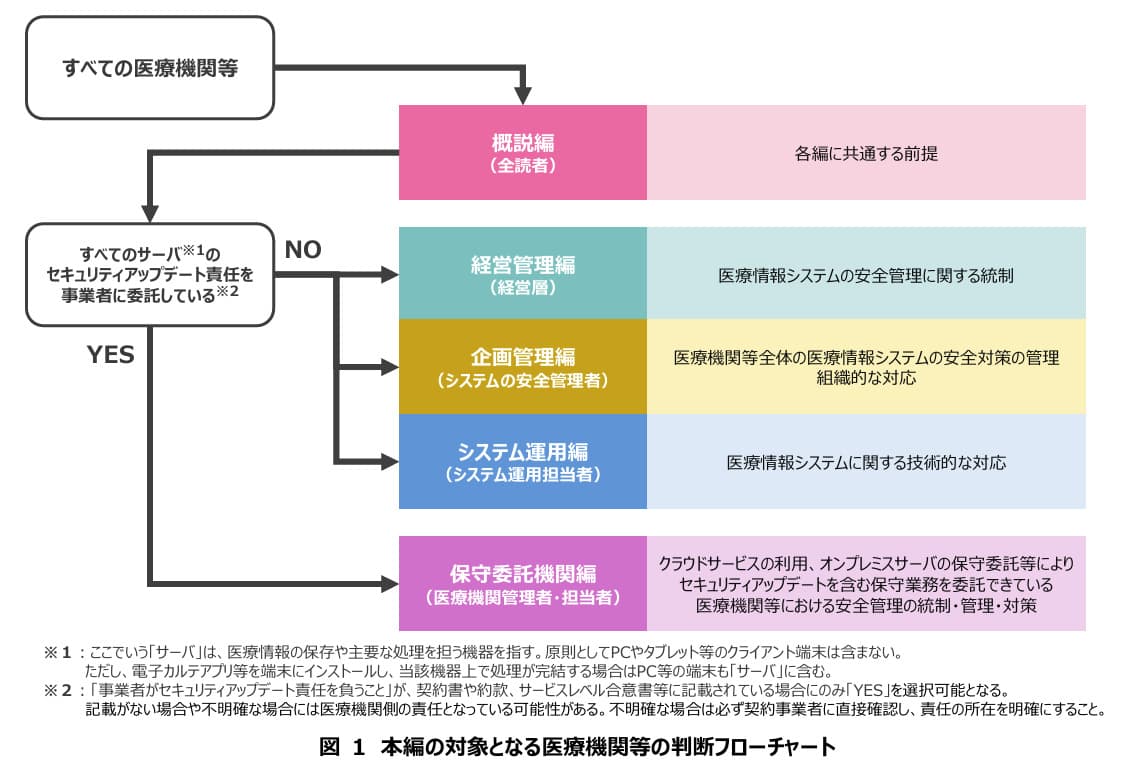
第7.0版では、従来の4編に「保守委託機関編」が加わり、5編構成になりました。各編の主な対象と内容は、図のとおりです。
出典:厚生労働省「医療情報システムの安全管理に関するガイドライン 第7.0版 概説編P3」(https://www.mhlw.go.jp/content/10808000/001716290.pdf)
なお、セキュリティアップデートを含む、サーバの保守を事業者にすべて委託できている医療機関等は、「概説編」と「保守委託機関編」だけを参照して対応すれば、ガイドラインを守っているとみなされます。
条件を満たすクリニックであれば、ガイドラインを一から読み込む負担を大きく抑えられるといえるでしょう。
出典:厚生労働省「医療情報システムの安全管理に関するガイドライン 第7.0版 概説編」(https://www.mhlw.go.jp/content/10808000/001716290.pdf)
出典:厚生労働省「医療情報システムの安全管理に関するガイドライン改定について」(https://www.mhlw.go.jp/content/10808000/001102596.pdf)
ガイドラインの法的な位置づけ
ガイドライン自体は法律ではありません。ただし、2023年4月に施行された医療法施行規則の改正により、病院・診療所・助産所の管理者には、サイバーセキュリティを確保するために必要な措置を講じる義務が課されました(医療法施行規則第14条第2項)。同通知では、「必要な措置」を考える際に、最新の「医療情報システムの安全管理に関するガイドライン」を参照するよう示されています。
さらに、医療法第25条第1項に基づく立入検査では、サイバーセキュリティ対策チェックリストの記入状況が確認されます。ガイドラインに沿った対策は、法令上の義務を果たしているかどうかを示す実務上の基準として機能しているといえるでしょう。
同様の対策は、開業準備中の方にとっても、開業直後から求められます。立入検査を見据え、電子カルテ選びの段階からガイドラインを意識しておくと、無用な不安を抱かずに済みます。
なお、違反した場合の罰則については、記事後半の「よくある質問」で解説します。
出典:厚生労働省「医療法施行規則の一部を改正する省令について」(令和5年3月10日 産情発0310第2号)(https://www.mhlw.go.jp/content/10808000/001075881.pdf)
出典:厚生労働省「令和8年度版医療機関・薬局におけるサイバーセキュリティ対策チェックリストマニュアル~医療機関・薬局・事業者向け~」(https://www.mhlw.go.jp/content/10808000/001716186.pdf)
出典:厚生労働省「医療法に基づく立入検査について」(https://www.mhlw.go.jp/stf/seisakunitsuite/bunya/kenkou_iryou/iryou/i-anzen/tachiirikensa_00011.html)
第7.0版の主な改定点4選
主な改定点は下表の7点です。とくに、クリニックの実務に関係の深い1〜4について、詳しく解説します。
| 改定点 | クリニックへの影響 |
|---|---|
| 1. 保守委託機関編の新設 | 条件を満たせば読む範囲を絞れる |
| 2. 二要素認証が遵守事項へ |
原則どおり対応。難しい場合は次回のシステム入れ替えまで猶予 2027年4月から遵守事項に |
| 3. パスワードの定期変更が不要に | 院内ルールの見直し |
| 4. クラウドサービスの積極的な活用 | 電子カルテ選びの判断材料 |
| 5. サイバーセキュリティ基本法が追加 | 日々の作業への影響は小さいが、重要度は増してきている |
| 6. サプライチェーンリスクの対応追記※1 | 委託先の管理を意識する |
| 7. 2省ガイドラインとの役割分担とリスクコミュニケーション※2を追記 | 事業者との責任分界※3を確認する |
※1 サプライチェーンリスク:委託先や取引先を経由して生じるセキュリティ上のリスク
※2 リスクコミュニケーション:医療機関と事業者がリスクの情報を共有し、対策を話し合う取り組み
※3 責任分界:医療機関と事業者のどちらが、どの範囲の責任を負うかの線引き
出典:厚生労働省「医療情報システムの安全管理に関するガイドライン改定について」(https://www.mhlw.go.jp/content/10808000/001102596.pdf)
小規模医療機関向けの「保守委託機関編」新設
保守委託機関編は、専任のシステム担当者がいない小規模な医療機関でも、クラウドサービスを活用して十分なセキュリティ対応ができるよう新設されました。
想定している医療機関は、下記条件にあてはまる施設です。
- システム運用担当者がいない
- 経営と企画管理の部門が分かれていない
- サーバの更新・保守を事業者に任せている
クリニックが保守委託機関編に沿って対応するには、すべてのサーバのセキュリティアップデート責任を事業者に委託している旨が、契約書などに明記されている必要があります。自院が使えるかどうかの判定の手順は、後述の「保守委託機関編を使えるか確認する」で解説します。
出典:厚生労働省「医療情報システムの安全管理に関するガイドライン 第7.0版 保守委託機関編」(https://www.mhlw.go.jp/content/10808000/001716297.pdf)
二要素認証は2027年4月から遵守事項へ
二要素認証(パスワードとICカードなど、2種類の要素で本人を確認する仕組み)は、2027年度(令和9年度)から遵守事項になります。対象は医療情報システムのクライアント端末とサーバであると明確化されました。
2027年4月1日時点で対応が難しい場合は、次のシステム改修時までの緩和措置が設けられています。また、2026年度版チェックリストでも、「令和9年度以降の初回システム更改時に実装予定」であれば「はい」と回答できます。
認証の方法としては、ICカードと暗証番号(PIN)の組み合わせなどが考えられます。開業準備中の方は、最初から二要素認証に対応した電子カルテを選ぶと、開業後の改修を避けられるでしょう。
出典:厚生労働省「医療情報システムの安全管理に関するガイドライン改定について」(https://www.mhlw.go.jp/content/10808000/001102596.pdf)
出典:厚生労働省「令和8年度版 医療機関・薬局におけるサイバーセキュリティ対策チェックリストマニュアル ~医療機関・薬局・事業者向け~ 」(https://www.mhlw.go.jp/content/10808000/001716186.pdf)
出典:厚生労働省「医療情報システムの安全管理に関するガイドライン 第7.0版 Q&A」(https://www.mhlw.go.jp/content/10808000/001752355.pdf)
パスワードは定期変更が不要に
第7.0版では、パスワードを定期的に変更する要件が削除されました。代わりに、パスワードの使い回しの禁止と、アカウントロックの導入が追記されています。
チェックリストでは、英数字を混ぜた8文字以上のパスワードが基準です。ただし、二要素認証を採用するまでの間は、13桁以上とする注記があります。
院内のルールを見直す際は、下記4点を確認しましょう。
- 定期変更のルールが残っていないか
- 同じパスワードを使い回していないか
- 一定回数の失敗でロックされるか
- 二要素認証の導入まで13桁以上か
ルールを変えた場合は、運用管理規程の記載もあわせて更新しておくと、立入検査の際にも説明しやすくなります。
出典:厚生労働省「医療情報システムの安全管理に関するガイドライン改定について」(https://www.mhlw.go.jp/content/10808000/001102596.pdf)
出典:厚生労働省「令和8年度版 医療機関・薬局におけるサイバーセキュリティ対策チェックリストマニュアル ~医療機関・薬局・事業者向け~ 」(https://www.mhlw.go.jp/content/10808000/001716186.pdf)
クラウドサービスの活用を推進
第7.0版では、クラウドサービスの積極的な活用を推進する旨が追記されました。改定の背景には、クラウドネイティブ型電子カルテの推進も挙げられています。保守委託機関編でも、可能な限りクラウドサービスを選び、保守を事業者に委託するよう求めています。
ただし、クラウドサービスの利用は義務ではありません。オンプレミス型(院内にサーバを置く形)で、サーバのセキュリティアップデートを自院で担う場合は、概説編に加えて、経営管理編・企画管理編・システム運用編の3編に沿った対応が必要です。
なお、ISMAP(政府情報システムのためのセキュリティ評価制度)などの公的なクラウド認証の一覧に載っているだけでは十分とはいえず、医療情報に特有の対策と、契約上の責任分界も確認する必要があります。
出典:厚生労働省「医療情報システムの安全管理に関するガイドライン改定について」(https://www.mhlw.go.jp/content/10808000/001102596.pdf)
出典:厚生労働省「医療情報システムの安全管理に関するガイドライン 第7.0版 保守委託機関編」(https://www.mhlw.go.jp/content/10808000/001716297.pdf)
出典:厚生労働省「医療情報システムの安全管理に関するガイドライン 第7.0版 Q&A」(https://www.mhlw.go.jp/content/10808000/001752355.pdf)
クリニックが取り組むべき4つの対応内容
ガイドラインへの対応は、保守委託機関編を使えるかの判定から始めるとスムーズです。その理由は、判定の結果によって読むべき編と対応の範囲が変わるためです。
判定後は、電子カルテ事業者の対策を確かめ、チェックリストとBCP(事業継続計画)で自院の体制を点検しましょう。それでは、4つの対応を順に解説します。
保守委託機関編を使えるか確認する
まず、自院が保守委託機関編を使えるかを確認します。判定の基準は、「セキュリティアップデートを含むサーバの保守を、事業者にすべて委託しているか」です。
出典:厚生労働省「医療情報システムの安全管理に関するガイドライン 第7.0版 保守委託機関編P2」(https://www.mhlw.go.jp/content/10808000/001716297.pdf)
「YES」と判断できるのは、契約書・約款(利用規約)・SLA(サービスの品質や責任範囲を定めた合意書)などに事業者の責任が明記されている場合に限られます。記載が不明確な場合は、医療機関側に責任がある可能性があるため、契約している事業者に直接確認しましょう。
たとえば、下記の内容を確認すると以降の対応がスムーズです。
- サーバのセキュリティアップデートの責任
- 院内の端末の保守責任の所在
- 責任の範囲を示した文書の有無
「NO」の場合は、概説編含む4編に沿って自院で対応するか、契約の見直しやクラウド型への移行で保守委託機関編の条件を満たすかを検討しましょう。
出典:厚生労働省「医療情報システムの安全管理に関するガイドライン 第7.0版 概説編」(https://www.mhlw.go.jp/content/10808000/001716290.pdf)
電子カルテ事業者の対策と責任範囲を確認する
電子カルテ選定などの契約時に、事業者の対策と責任範囲を確認しましょう。
確認したいポイントは下記5つです。
- MDS/SDSを提出してもらえるか
- 更新プログラム適用の責任が明記されているか
- 端末の保守責任はどちらにあるか
- 二要素認証に対応しているか
- プライバシーマーク等を取得しているか
契約時の役割分担は、経済産業省の「医療情報システムの契約における当事者間の役割分担に関する確認表」を使うと整理しやすくなります。電子カルテの選び方や乗り換えの進め方は、関連記事も参考になさってください。
出典:厚生労働省「医療情報システムの安全管理に関するガイドライン 第7.0版 保守委託機関編」(https://www.mhlw.go.jp/content/10808000/001716297.pdf)
出典:経済産業省「医療情報システムの契約における当事者間の役割分担に関する確認表」(https://www.meti.go.jp/shingikai/mono_info_service/medical_information_system/checklist.html)
2026年度版チェックリストで19項目を点検する
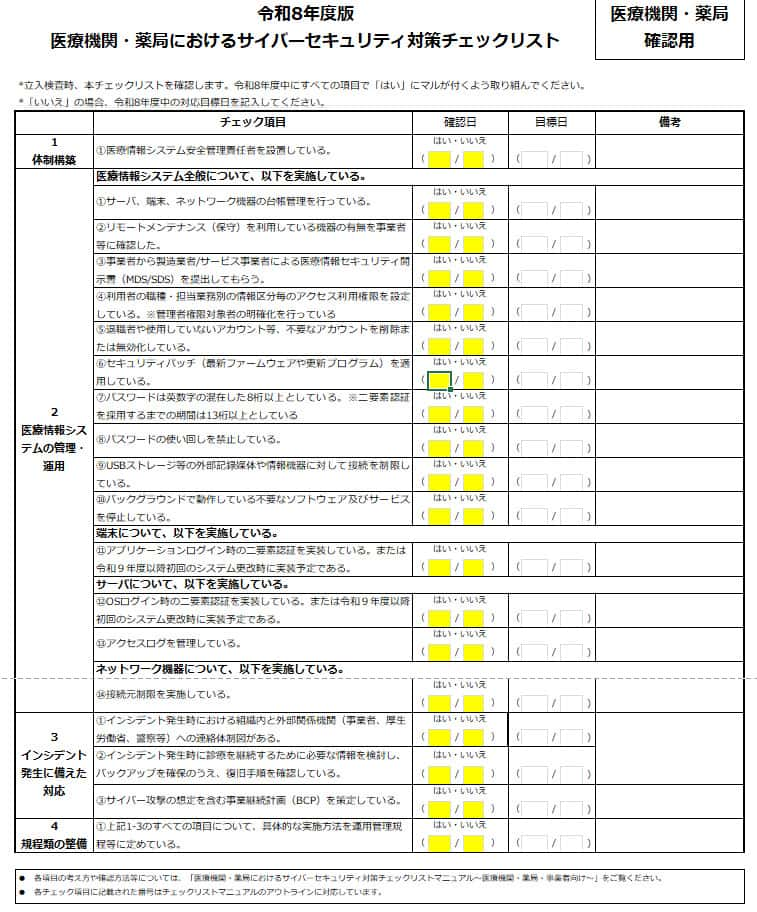
開業医の先生方は、立入検査に備え、2026年度中に「医療機関・薬局におけるサイバーセキュリティ対策チェックリスト」で点検を済ませましょう。開業準備中の先生方も、開業前に様式に目を通しておくと準備を進めやすくなります。
チェックリストは「医療機関・薬局確認用」と「事業者確認用」の2種類です。医療機関・薬局確認用は全19項目で、「体制構築」「医療情報システムの管理・運用」「インシデント発生に備えた対応」「規程類の整備」の4区分に分かれています。
出典:厚生労働省「令和8年度版医療機関・薬局におけるサイバーセキュリティ対策チェックリスト(医療機関・薬局確認用)」(https://www.mhlw.go.jp/content/10808000/001716187.xlsx)
立入検査までに、チェックリストの全項目に確認日と回答を記入し、下記4点は、書類の現物も用意しておきましょう。
| チェック項目 | 書類 |
|---|---|
| 2-① | サーバ・端末・ネットワーク機器の台帳 |
| 3-① | インシデント発生時の連絡体制図 |
| 3-③ | 事業継続計画(BCP) |
| 4-① | 運用管理規程などの規程類 |
チェックリストのExcel様式は、厚生労働省のページからダウンロードできます。職員研修には、厚生労働省の医療情報セキュリティ研修(MIST)もご活用ください。
出典:厚生労働省「令和8年度版 医療機関・薬局におけるサイバーセキュリティ対策チェックリストマニュアル ~医療機関・薬局・事業者向け~ 」(https://www.mhlw.go.jp/content/10808000/001716186.pdf)
出典:厚生労働省「医療機関向けセキュリティ教育支援ポータルサイト(MIST)」(https://mist.mhlw.go.jp/)
サイバー攻撃を想定したBCPを整える
BCP(事業継続計画)では、サイバー攻撃で電子カルテが使えなくなった場合に、診療をどう続け、どう復旧するかを事前に決めておく必要があります。
厚生労働省の「サイバー攻撃を想定した事業継続計画(BCP)策定の確認表」では、平時・検知・初動対応・復旧処理・事後対応の5段階で確認項目を示しています。手引きの内容を踏まえ、下記4点を決めておくと、非常時でも落ち着いて動けるでしょう。
- 院内外の緊急連絡先と連絡体制図
- 紙カルテなど代替運用への切り替え方法
- 事業者と決めた復旧の優先順位と手順
- オフラインを含むバックアップと復旧手順
なお、日本医師会が公表している「業務継続計画(BCP)のひな形」を自院の体制にあわせて書き換えれば、一から作るよりも負担を抑えられます。
出典:厚生労働省「令和8年度版 医療機関・薬局におけるサイバーセキュリティ対策チェックリストマニュアル ~医療機関・薬局・事業者向け~」(https://www.mhlw.go.jp/content/10808000/001716186.pdf)
出典:厚生労働省「サイバー攻撃を想定した事業継続計画(BCP)策定の確認表」(https://www.mhlw.go.jp/content/10808000/001261299.pdf)
出典:厚生労働省「サイバー攻撃を想定した事業継続計画(BCP)策定の確認表のための手引き」(https://www.mhlw.go.jp/content/10808000/001261301.pdf)
出典:日本医師会「診療所用業務継続計画(BCP)のひな形について」(https://www.med.or.jp/doctor/sien/s_sien/012844.html)
BCPの考え方や、災害時の備えについては関連記事でも解説しています。また、BCPを実際に策定する手順や、事例を踏まえた具体的な進め方を解説したセミナーもご用意しているため、参考になさってください。
▶クリニックのBCP策定ポイント解説セミナーを視聴する(無料)
負担を抑えて対応するならクラウド型電子カルテ
サーバの管理を事業者に任せられるクラウド型電子カルテであれば、ガイドラインで読むべき範囲も、日々の対応の手間も絞り込めます。
ただし、クラウド型を選んでも医療機関に残る対応はあります。クラウド型を選ぶメリットと注意点を整理しましょう。
クラウド型なら保守委託機関編で対応しやすい
サーバのセキュリティアップデートをすべて事業者に委託していれば、保守委託機関編で対応できます。
概説編では、クラウドサービス(とくにSaaS型)を積極的に採用すれば、特別な契約を交わさなくても保守の委託を実現できると想定しています。
なお、クラウド型であっても条件を満たすかどうかは契約内容次第です。契約書や約款(利用規約)に、事業者にすべて委託する旨が記載されているか確認しておきましょう。
そのほか、クラウド型電子カルテの特長を詳細に解説した記事もご用意しております。あわせて参考になさってください。
出典:厚生労働省「医療情報システムの安全管理に関するガイドライン 第7.0版 概説編」(https://www.mhlw.go.jp/content/10808000/001716290.pdf)
クラウド型でも医療機関が担う対応内容
クラウド型を選んでも、医療機関の責任がなくなるわけではありません。クラウド型電子カルテから情報が漏えいした場合、医療機関は管理主体として責任を負います。
院内での対策例として、下記が挙げられます。
- 機器を置く場所の入退室管理
- 端末の画面ロック
- 記録媒体の保管
加えて、職員への教育・訓練(採用時と定期的な実施)、退職者などの不要なアカウントの削除、二要素認証の採用が保守委託機関編の遵守事項として含まれています。「2026年度版チェックリストで19項目を点検する」で紹介した点検も、あわせて進めましょう。
出典:厚生労働省「医療情報システムの安全管理に関するガイドライン 第7.0版 Q&A(令和8年9月)」(https://www.mhlw.go.jp/content/10808000/001752355.pdf)
出典:厚生労働省「医療情報システムの安全管理に関するガイドライン 第7.0版 保守委託機関編」(https://www.mhlw.go.jp/content/10808000/001716297.pdf)
クラウド型電子カルテ「Medicom クラウドカルテ」のご紹介
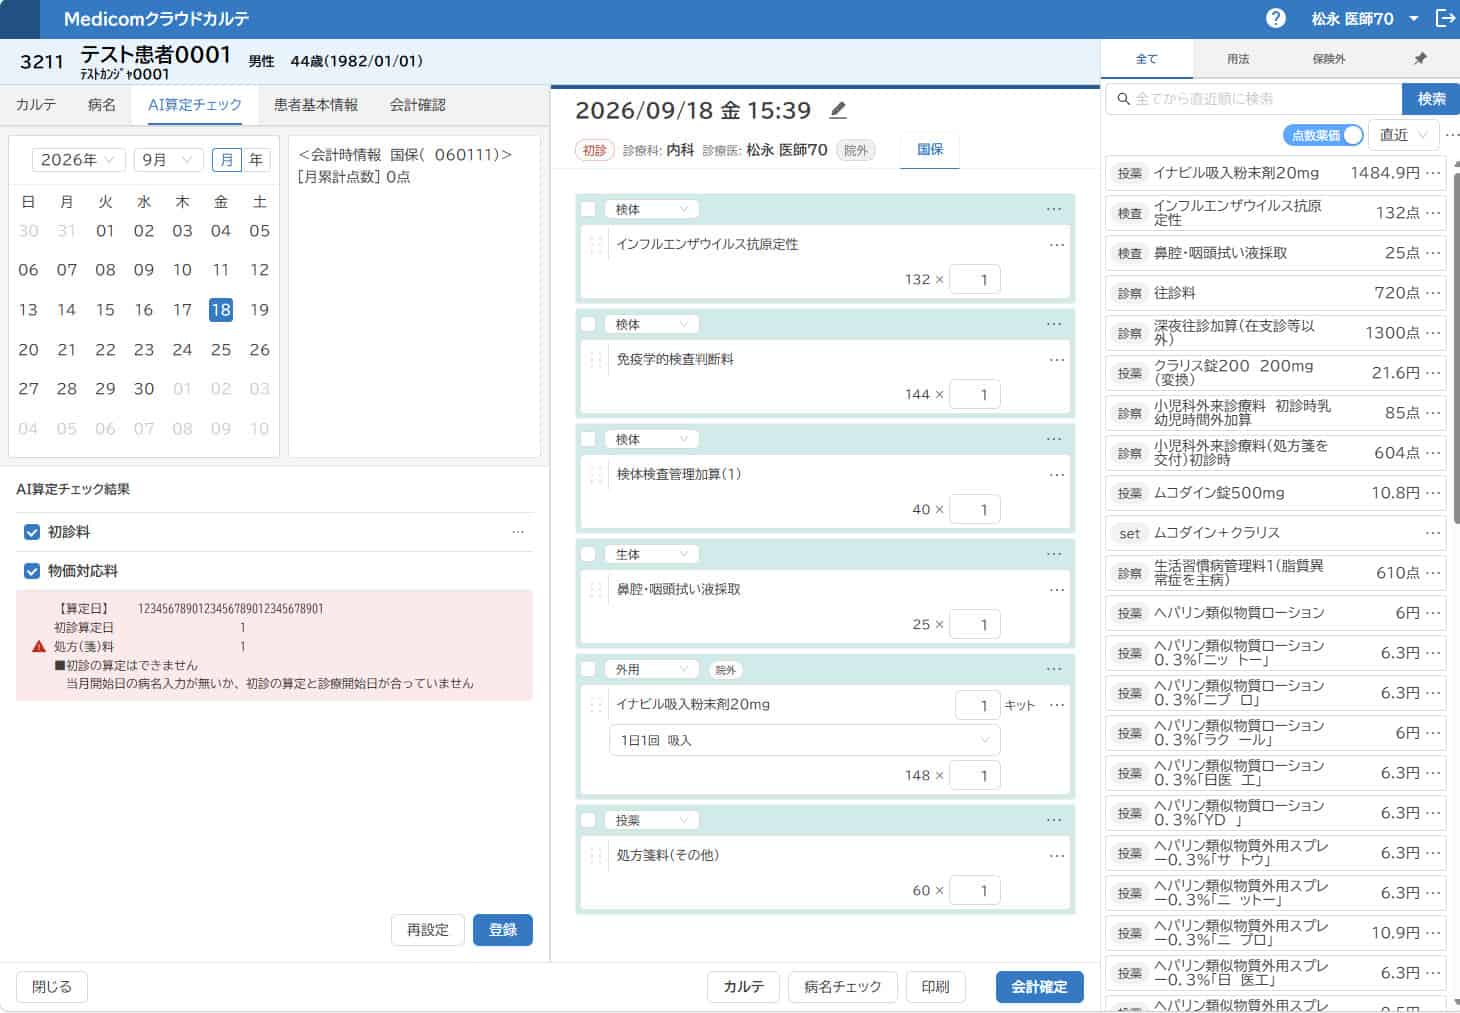
「Medicom クラウドカルテ」は、診療所シェア№1のウィーメックスが提供するクラウド型電子カルテです。サーバを院内に置かずに利用できるため、サーバの保守や更新にかかる院内の負担を抑えられます。
国内のクラウドサーバー保存や、医療情報システムの安全管理に関するガイドラインに則った設計で、安心してご利用いただけます。
※診療所向け電子カルテシステム診療所シェアNo.1に関する出典:株式会社富士経済「2025年版 医療・ヘルスケア・製薬DX関連市場の現状と将来展望」 より2024年実績 金額ベース 診療所向け電子カルテ(オンプレミス型/クラウド型)
よくある質問
3省2ガイドラインについて、よくある質問をまとめました。
3省2ガイドラインに違反すると罰則はある?
ガイドライン自体に、独立した罰則はありません。ただし、ガイドラインに沿っていない状態は、関係法令上の義務を満たしていないと評価される可能性があり、立入検査で指摘を受ける場合もあります。
また、ガイドラインを守っていても、法的責任が当然に免除されるわけではありません。罰則がないから対応しなくてよい、とはいえない点に注意しましょう。
出典:厚生労働省「医療情報システムの安全管理に関するガイドライン 第7.0版 Q&A(令和8年9月)」(https://www.mhlw.go.jp/content/10808000/001752355.pdf)
「3省2ガイドラインに準拠」とはどのような意味?
ガイドラインが定める守るべき事項(遵守事項)を満たしている状態を指します。医療機関であれば厚生労働省のガイドライン、事業者であれば経済産業省・総務省のガイドラインが基準です。
電子カルテなどの事業者が「準拠」とうたっている場合は、MDS/SDSで具体的な対応状況を確認しましょう。
出典:厚生労働省「医療情報システムの安全管理に関するガイドライン 第7.0版 保守委託機関編」(https://www.mhlw.go.jp/content/10808000/001716297.pdf)
まとめ
2026年6月に厚生労働省のガイドラインが第7.0版へ改定され、保守委託機関編が新設されました。クリニックの対応目安は、時期ごとに下記3つです。
- 今すぐ:保守委託機関編を使えるか契約で確認
- 2026年度中:チェックリストと4つの書類を整える
- 2027年4月まで:二要素認証の対応時期を決める
まずは、手元の電子カルテの契約書を確認するところから始めましょう。サーバの管理を事業者に任せられるクラウド型電子カルテは、対応の負担を抑える選択肢の1つです。電子カルテの選定や見直しの際は、「Medicom クラウドカルテ」の製品ページも参考になさってください。
著者情報
メディコム 人気の記事
イベント・セミナーEVENT&SEMINAR
お役立ち資料ダウンロード
-
クリニック経営 医師 事務長
賃上げ時代のクリニック収益構造再設計
-
クリニック経営 医師 事務長
2026年度診療報酬改定【診療科目別】個別改定項目対応のポイント
-
クリニック経営 医師 事務長
【2026年度診療報酬改定】戦略的加算取得のための医療DX―データ活用が変える加算運用―
-
クリニック経営 医師 事務長
課税所得2,000万円が分岐点? 医療法人化の判断ガイド
-
クリニック経営 医師 事務長
データに基づくかかりつけ患者増加のための実践ガイド
-
クリニック経営 医師 事務長
レセプト請求ガイド 返戻・査定を減らすためのレセプト請求の攻略
-
クリニック経営 医師 事務長
事例から見る「トラブルを少なくする労務管理のコツ」
-
クリニック経営 医師 事務長
新型コロナウイルスのクリニック経営への影響